Vertrokken collega’s die nog kunnen inloggen

Neem iemand die vorig jaar bij je is vertrokken, iemand die netjes afscheid nam met een borrel en een bos bloemen. Loop nu in gedachten alle systemen langs waar die persoon toegang toe had, en vraag je bij elk systeem af of die toegang er echt af is.
Bij het eerste systeem gaat het goed. Het Microsoft-account is uitgezet, dat weet je zeker, want dat gaat altijd. Bij het derde of vierde systeem begint het te schuiven. En ergens rond het zesde blijft er een aanname over.
Aankomen en vertrekken zijn twee verschillende processen
Dat heeft weinig met slordigheid te maken. Instroom en uitstroom verlopen volstrekt verschillend, ook al noemen we ze in één adem.
Als iemand begint, corrigeert de organisatie zichzelf. De nieuwe collega kan ergens niet bij, meldt dat op dag twee, en het wordt geregeld. Er zit een ingebouwde terugkoppeling op het proces.
Als iemand vertrekt, valt die terugkoppeling weg. Een account dat blijft bestaan gedraagt zich als elk ander werkend account en veroorzaakt nergens een storing. De fout blijft volledig stil, en stille fouten stapelen op.
Het openstaande account is zelden het bekende account
Daar komt bij dat het account dat blijft openstaan zelden het Microsoft-account is. Dat is juist het account dat iedereen kent en dat in de standaardprocedure staat. Het gaat om het pakket dat een afdeling ooit zelf heeft aangeschaft, het leveranciersportaal waar de inloggegevens per mail zijn gedeeld, de gedeelde login waarvan het wachtwoord al jaren hetzelfde is, de app die nog is aangemeld op een privételefoon, en de mailregel die post automatisch doorzet naar een adres waar niemand meer naar kijkt.
Ze horen bij niemand en vallen daarmee buiten de standaardprocedure van het afscheid, waardoor de vraag wie er toegang heeft tot jouw systemen jarenlang open blijft.
Vijf vertrekkers, vier kolommen
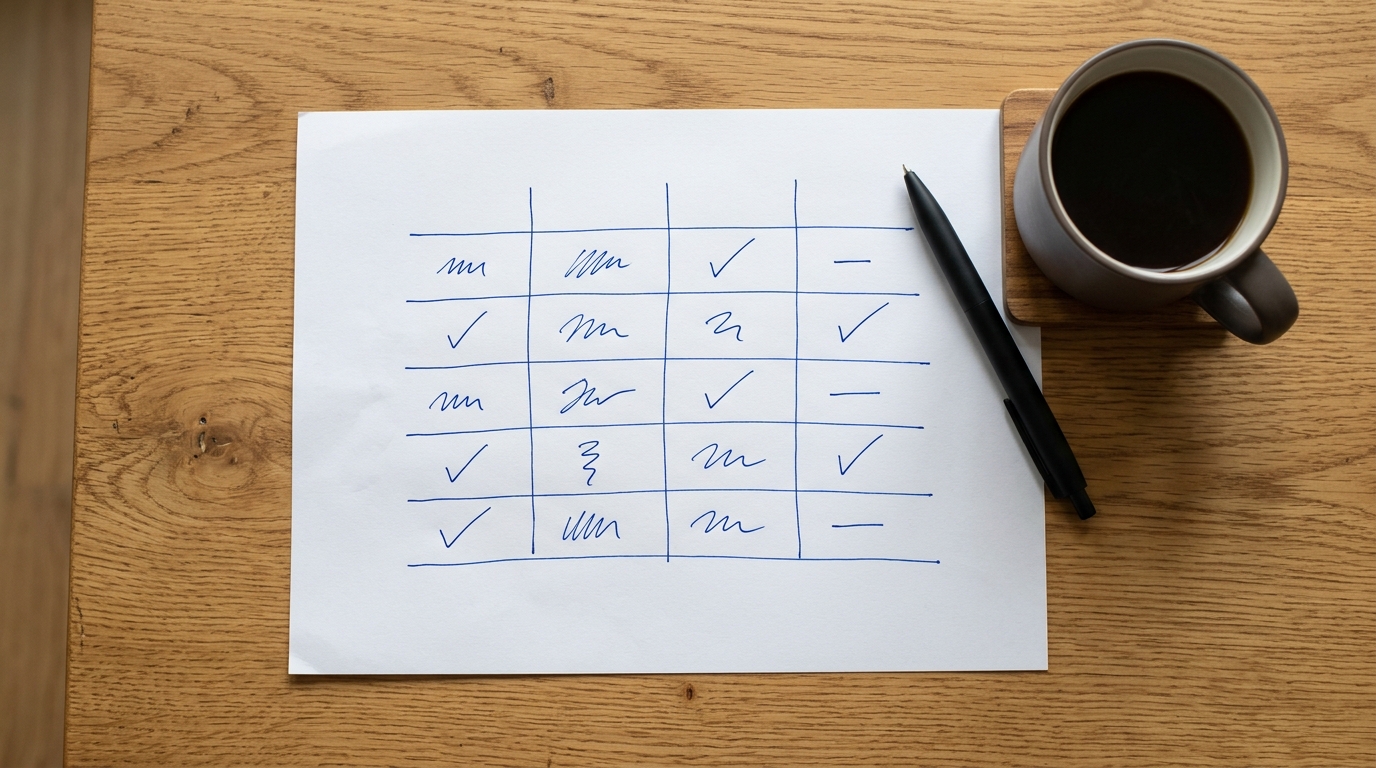
Vandaar de vingeroefening. Pak vijf mensen die het afgelopen jaar zijn vertrokken en zet vier kolommen op papier. In de eerste de naam, in de tweede de systemen waar die persoon bij kon, in de derde wie de toegang introk, in de vierde waaruit blijkt dat het ook echt gebeurd is.
De eerste twee kolommen zijn een geheugenoefening, en die gaat verrassend goed met twee mensen. Trek de tweede kolom breed. Naast de vaste systemen horen daar de losse abonnementen in, de portalen van klanten en leveranciers, de gedeelde accounts en de apps op de telefoon.
De vierde kolom is de kolom waar het om draait. De vraag is hoe je het laat zien als iemand ernaar vraagt. Een datum in een ticket telt. Een screenshot telt. Een aanname telt niet. Bij de meeste organisaties staat er bij twee of drie systemen een streepje, en dat is precies de opbrengst van de oefening. Daar zie je direct wat aantoonbaar in control zijn praktisch inhoudt.

Wie intern van rol veranderde valt nooit op
Er zit een tweede laag onder, en die is vervelender. Vertrekkers vallen vroeg of laat op, want hun naam staat nog in een lijst. Mensen die intern van rol zijn veranderd, blijven buiten beeld. Die houden hun oude rechten en krijgen de nieuwe erbij.
Vraag je bij de oefening dus ook af wie er de afgelopen twee jaar een andere functie heeft gekregen, en of er toen iets is weggehaald of alleen iets is toegevoegd.
Doe het meteen zoals de normen het vragen
Dit moet je hoe dan ook regelen. Een openstaand account weet niet in welke sector je zit en of je onder de Cyberbeveiligingswet valt. Je stelt jezelf deze vraag omdat het antwoord onaangenaam kan zijn, en dat is genoeg reden.
Richt je het dan toch in, doe het meteen op de manier die de normen vragen. Het heet daar het JML-proces, joiners, movers en leavers, toegangsbeheer over de hele loopbaan van een medewerker. Het staat in de basismaatregelen van het NIS2 Supply Chain Keurmerk, het komt terug in ISO 27001 en het hoort bij de voorbereiding op de Cyberbeveiligingswet. Het enige verschil met een eigen aanpak zit in de vierde kolom, want daar telt of je het kunt aantonen. Een datum en een verantwoordelijke opschrijven kost vijf minuten per vertrekker, en het scheelt veel wanneer een opdrachtgever, verzekeraar of auditor er over twee jaar naar vraagt.
Doe het deze week. Vijf vertrokken collega’s, drie kwartier, twee mensen die samen genoeg herinneren. Blijft er in de laatste kolom iets leeg, dan weet je waar je begint. Meestal is dat twee of drie accounts opruimen en één afspraak vastleggen.
Wil je de uitkomst tegen een tweede paar ogen houden, dan lopen wij hem met je door en zetten we hem op één A4. Dat is waar regie op je IT over gaat. Iemand die meekijkt en de losse eindjes borgt in het dagelijks beheer, zodat de volgende vertrekker vanzelf goed gaat.
Gerelateerde diensten
Netwerk & Connectiviteit
Cloud & Infrastructuur
Cyber Security
Klantcases
BHB Dullemond vindt IT vernieuwing met RunningIT