Je installeert de laptop opnieuw, de aanvaller zit in Microsoft 365
Het uitgangspunt klinkt aantrekkelijk. Zet je omgeving steeds terug naar een aantoonbaar schone staat en je hoeft je minder druk te maken over het moment waarop je een aanval ontdekt. Voor laptops werkt dat uitstekend. Voor Microsoft 365 levert het veel minder op. Juist dat verschil bepaalt of je je securitybudget verstandig inzet.
Begin bij de cijfers
Op 3 september publiceerden politie en OM het Cybercrimebeeld Nederland 2026. Hun conclusie over AI is nuchter. Criminelen worden er vooral sneller en schaalbaarder door. Interessanter vind ik de cijfers van CrowdStrike over 2025. Bij 82 procent van de incidenten die zij onderzochten, logde de aanvaller gewoon in met geldige gebruikersgegevens. Gemiddeld duurde het daarna 29 minuten voordat die aanvaller een tweede systeem bereikte. Het snelste geval was 27 seconden.
De meest uitgesproken versie van het verhaal over opnieuw installeren hoor je van Rob Pike, topman van Cyemptive. Deze week staat hij op Cybersec Netherlands en zijn bedrijf verkoopt precies deze aanpak. Zijn redenering is logisch. Met zijn cijfers moet je voorzichtig zijn. In hetzelfde interview stelt hij dat slechts 1 procent van alle kwetsbaarheden bekend is en dat cybercrime jaarlijks tien biljoen dollar kost. Voor beide claims ontbreekt een controleerbare bron. Koop een oplossing dus pas als je de cijfers eronder zelf kunt natrekken.
Het idee zelf is ouder dan de verkooppraat
Je IT-beheerders maken al jaren onderscheid tussen systemen die je koestert en systemen die je vervangt. Je kent ze allebei. Die ene server die zeven jaar draait, twee verhuizingen heeft overleefd en ooit handmatig is aangepast door iemand die allang weg is. Iedereen laat hem staan omdat alles nog werkt.
Daar tegenover staan systemen met een bouwrecept. Je gooit ze weg, draait het recept opnieuw en een uur later staat exact dezelfde omgeving klaar. Alles wat een aanvaller tussendoor heeft achtergelaten, verdwijnt mee.
Voor de werkplek werkt opnieuw installeren
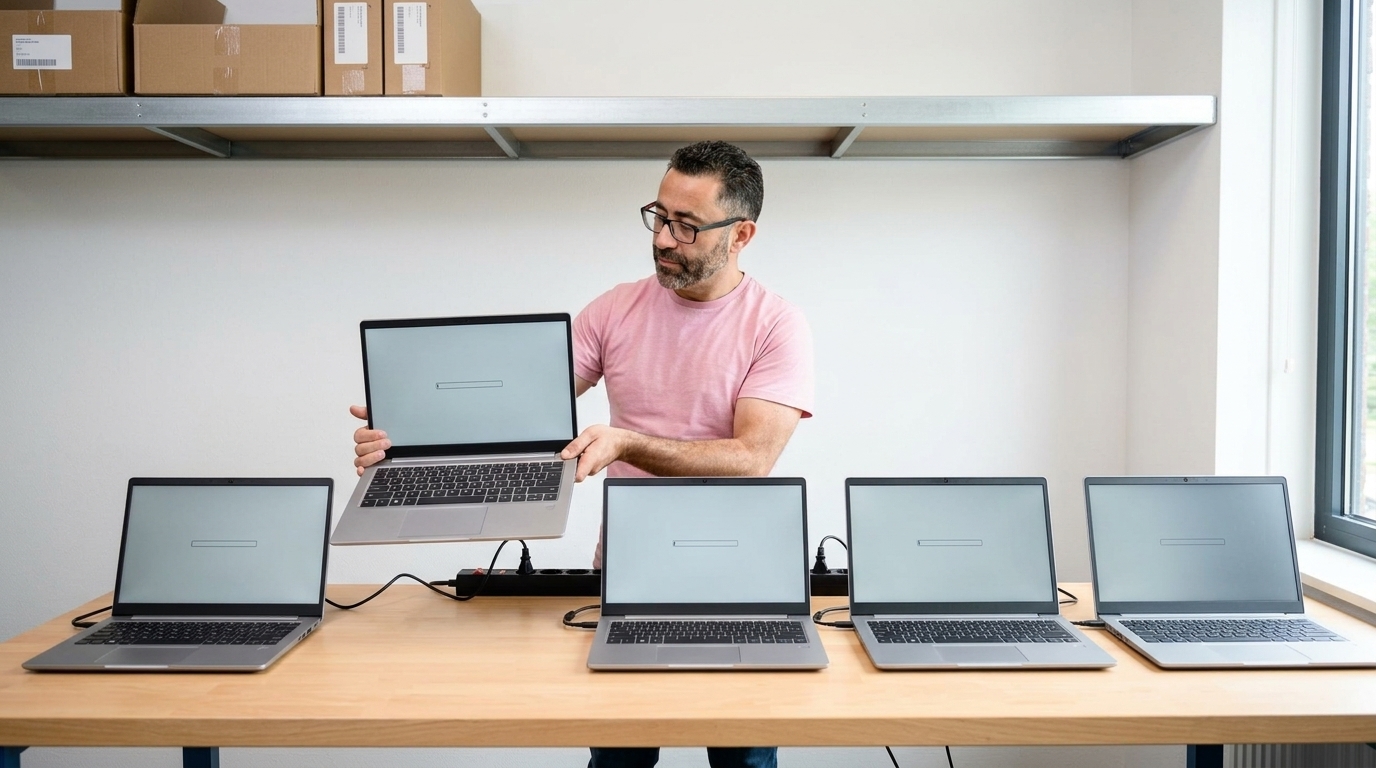
Met Autopilot en Intune zet je een laptop vaak binnen een half uur weer klaar voor gebruik, mits de bestanden in SharePoint of OneDrive staan in plaats van op iemands bureaublad. Dat is echte winst, en veel organisaties hebben de licenties er al voor liggen. Een moderne werkplek die je in een dagdeel opnieuw uitrolt, maakt van opnieuw installeren een routine.
In Microsoft 365 verhuist het probleem mee
Die 82 procent laat zien waar het interessante deel van een aanval tegenwoordig zit. Een aanvaller logt in met een geldig account en geeft daarna een externe applicatie blijvende toegang tot e-mail. Of maakt een verborgen doorstuurregel aan. Of voegt een extra authenticatiemethode toe aan het account.
Die wijzigingen leven in de identiteit- en toegangslaag van je cloudomgeving. Je kunt vanavond iedere laptop in het pand opnieuw opbouwen. Morgenochtend bestaan die koppelingen, machtigingen en instellingen nog steeds, met dezelfde rechten. Voor je monitoring ziet alles er normaal uit. Je omgeving is technisch schoon en de aanvaller heeft ergens anders een stoel neergezet. Microsoft 365 is niet automatisch veilig, en een schone laptop verandert daar weinig aan.

Maak het concreet voor je eigen organisatie
Die server op de eerste verdieping met een bedrijfskritische applicatie waarvan de leverancier de ontwikkeling jaren geleden heeft gestaakt, bouw je niet zomaar opnieuw op. Hij hoort bij de systemen die niemand meer beheert. De boekhouder die twee jaar geleden een handige factuurscanner aan zijn mailbox koppelde, gaf daarmee misschien blijvende toegang aan een externe partij. En het account van een oud-medewerker kan keurig uitgeschakeld zijn, terwijl een applicatie die ooit onder diens naam is goedgekeurd nog steeds meedraait. Wie heeft toegang tot jouw systemen is daarmee een vraag over je hele omgeving.
Drie vragen voor je IT-partner
Vraag deze week hoe lang het duurt om een willekeurige laptop volledig opnieuw op te bouwen, en wat een medewerker daarbij kwijtraakt. Duurt dat langer dan een dagdeel, dan is opnieuw installeren bij jullie een noodmaatregel.
Vraag daarna om een overzicht van alle externe applicaties met toegang tot Microsoft 365. Wie heeft die toegang goedgekeurd, en wanneer is de lijst voor het laatst nagelopen?
Stel ten slotte de belangrijkste vraag. Wat gebeurt er na een wachtwoordreset? Trekt je IT-partner bestaande sessies direct in, of blijft een aanvaller ingelogd tot de sessie vanzelf verloopt? Op die laatste vraag valt vaak een veelzeggende stilte.
Daar begint het echte werk in je tenant. Een schone laptop bewijst dat je kunt opruimen. Wie er binnen is, blijkt uit je identiteitslaag. Als regiepartner voor het MKB kijken wij juist daar als eerste, en we lopen die drie vragen graag een keer met je door.
Gerelateerde diensten
Netwerk & Connectiviteit
Cloud & Infrastructuur
Cyber Security
Klantcases
BHB Dullemond vindt IT vernieuwing met RunningIT